
Fragwürdige Haftungsklauseln und wenig Anspruch auf digitale Souveränität: Meine Analyse zeigt, dass die soeben verlängerten Cloud-Rahmenverträge der Bundesverwaltung einfach nur klassische Standardverträge sind.
2021 vergab die Bundeskanzlei Aufträge für den Betrieb von Public Cloud-Anwendungen der Bundesverwaltung – an den chinesischen Konzern Alibaba sowie an die US-Firmen Microsoft, IBM, Oracle und Amazon. Zur Definition: Public Cloud bedeutet, dass die Leistungen der Hyperscaler auf deren Rechenzentren erbracht werden. Und nicht in den bundeseigenen Rechenzentren.
Das sorgte für Aufregung: Landen sensible Daten von Schweizer Bürgerinnen und Bürgern über die Cloud am Ende bei amerikanischen oder chinesischen Behörden und Geheimdiensten? Die Bundeskanzlei musste sich rechtfertigen, zumal sich zeigte, dass die Ausschreibung von Anfang an auf grosse internationale Anbieter (sogenannte «Hyperscaler» – also Cloud-Riesen wie Microsoft, Amazon oder Google, die Rechenleistung in riesigem Massstab anbieten) zugeschnitten war. Man beschwichtigte damals: Die Verträge seien datenschutzfreundlich, und besonders schützenswerte Personendaten sollten grundsätzlich gar nicht erst in amerikanischen Rechenzentren landen.
(alle Rahmenverträge gibt es hier).
Ich habe eigentlich damit gerechnet, dass entweder ein Medienhaus oder ein/e IT-Jurist:in sich diese Verträge vorknöpft und aus Sicht der Schweiz analysiert und darüber auch schreibt. Dies ist bisher jedoch nicht geschehen.
Also machen wir das.
Ein kleines Fazit vorab: Wenig überraschend handelt es sich bei allen 4 Papierwerken um gewöhnliche Standardverträge, wie sie jede Firma bekäme – nicht um massgeschneiderte Verträge, die den besonderen Bedürfnissen eines Staates und seiner Souveränitätsansprüche gerecht würden.
Im Folgenden schlüsseln wir vier Verträge (nicht dabei IBM, einfach aus Ressourcengründen) entlang von fünf zentralen Fragen auf. Ich habe dafür mit Jurist:innen gesprochen, aber auch ein paar KI-Modelle (Perplexity, Gemini und Claude) bemüht (die Verträge sind ja öffentlich).
1. Haftung: Wer zahlt, wenn etwas schiefgeht?
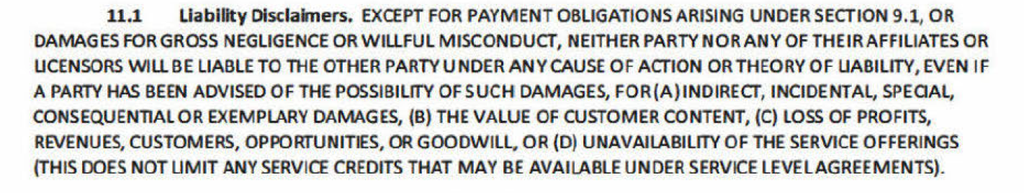
Microsoft: Im Rahmenvertrag ist die Bestimmung zur Haftung fast vollständig geschwärzt. Bezüglich der Gewährleistung schränkt der Vertrag die Rechtsmittel ein: Für Online-Dienste wird festgelegt, dass die Services in Übereinstimmung mit dem Service Level Agreement (SLA) erbracht werden und die darin genannten Ansprüche die einzigen Rechtsmittel bei Garantieverletzungen darstellen. Immerhin: es gilt Schweizer Recht als anwendbares Recht und Schweizer Gerichte werden als Gerichtsstand festlegt (wie das bei den anderen IT-Konzernen auch der Fall ist).
Amazon: Gemäss des AWS Enterprise Agreement ist die Haftung für indirekte Schäden, Folgeschäden, entgangenen Gewinn, Datenverlust oder Reputationsverlust ausgeschlossen. Ergänzend deckelt die Gesamthaftung (ausser bei Grobfahrlässigkeit, Vorsatz oder bestimmten Freistellungsverpflichtungen) auf den Betrag, den der Bund in den 12 Monaten vor dem Schadensereignis für den betroffenen Dienst bezahlt hat.
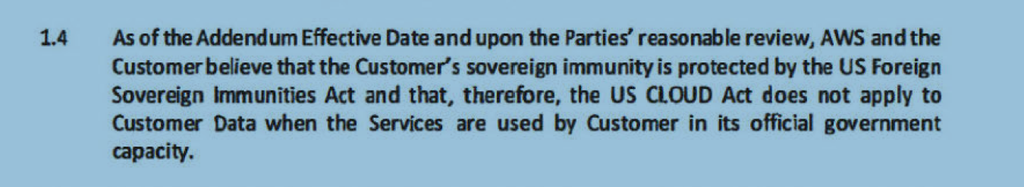
Der Vertrag (wie bei Microsoft, Oracle auch) enthält zwar mehrere Schweiz-spezifische Schutzelemente: Es gilt ausschliesslich Schweizer Recht mit Gerichtsstand in Bern, und der Bund erhält das Recht, Verschlüsselungsmethoden einzusetzen, die nur er verwalten kann (Masterkey). Bezüglich Behördenanfragen verpflichtet sich AWS im Supplementary Addendum Anfragen im Konflikt mit Schweizer Recht anzufechten und auf die Staatenimmunität der Schweiz hinzuweisen. Die im Vertrag festgehaltene Annahme, dass der US CLOUD Act aufgrund des US-Gesetzes über die Immunität ausländischer Staaten (Foreign Sovereign Immunities Act) nicht auf Daten des Bundes anwendbar sei, stützt sich jedoch lediglich auf eine gemeinsame rechtliche Beurteilung der Vertragsparteien („upon the Parties‘ reasonable review“) und bietet somit keine rechtliche Garantie.
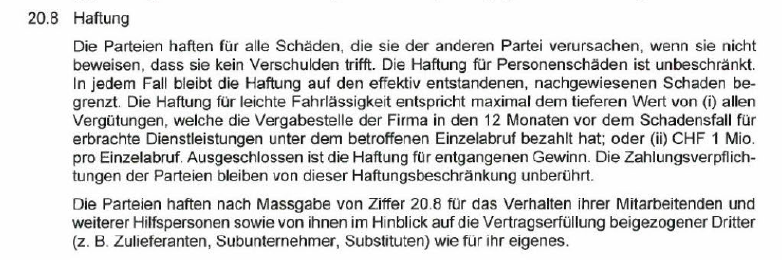
Alibaba: Der chinesische IT-Konzern haftet nach dem Prinzip «wer den Fehler gemacht hat, muss ihn beweisen» (Verschulden wird vermutet, der Anbieter muss sich rechtfertigen) – das ist grundsätzlich strenger als bei den anderen amerikanischen IT-Konzernen. So steht wortwörtlich: „Die Parteien haften für alle Schäden, die sie der anderen Partei verursachen, wenn sie nicht beweisen, dass sie kein Verschulden trifft“.
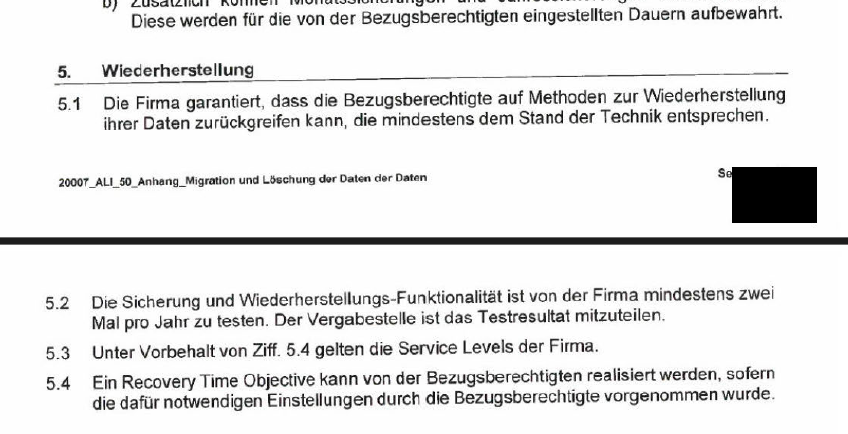
Interessant ist dass Alibaba für die Wiederherstellung von Daten explizit versucht auf dem „Stand der Technik“ bleiben und die Testberichte an die Bundesverwaltung schickt. Auch bei Alibaba gilt: Gerichtsstand und Schweizer Recht
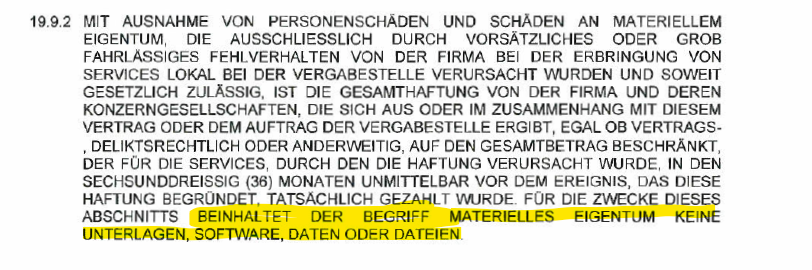
Oracle: Gemäss verschiedenen IT-Jurist:innen, mit denen ich gesprochen habe, ist es das für die Schweiz schlechteste Haftungsregime von allen. Dort steht explizit: „FÜR DIE ZWECKE DIESES ABSCHNITTS BEINHALTET DER BEGRIFF MATERIELLES EIGENTUM KEINE UNTERLAGEN, SOFTWARE, DATEN ODER DATEIEN“. Besonders auffällig: Der Vertrag definiert Daten und Software ausdrücklich nicht als «materielles Eigentum». Wenn also durch einen Cloud-Ausfall Daten verloren gehen oder Software beschädigt wird, gilt das vertraglich gar nicht erst als «Schaden», für den gehaftet würde.
2. Kontrolle und Audit: Darf der Bund nachschauen, ob alles stimmt?
Ein «Audit» ist eine Prüfung durch unabhängige Fachleute – hier stellt sich die Frage: Kann der Bund oder eine Aufsichtsbehörde wie der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) oder die Eidgenössische Finanzkontrolle (EFK) tatsächlich kontrollieren, ob der Anbieter die Daten auch wirklich so behandelt (schützt?), wie es versprochen ist?
Microsoft: Ein eigenständiges, tiefes Prüfrecht des Bundes in die technische Architektur oder Vor-Ort-Kontrollen in Rechenzentren ist im Standard-DPA nicht vorgesehen; der Bund muss sich primär auf die bereitgestellten Berichte stützen. Der Bund bekommt lediglich Prüfberichte, die Microsoft selbst erstellen lässt und über ein eigenes Online-Portal zugänglich macht. Gemäss dem Datenschutz-Nachtrag (DPA) führt Microsoft Prüfungen der Sicherheit durch „qualifizierte, unabhängige dritte Sicherheitsprüfer“ durch. Der Bund erhält Zugriff auf diese „Microsoft-Prüfungsberichte“ über ein spezifisches Online-Portal (servicetrust.microsoft.com).
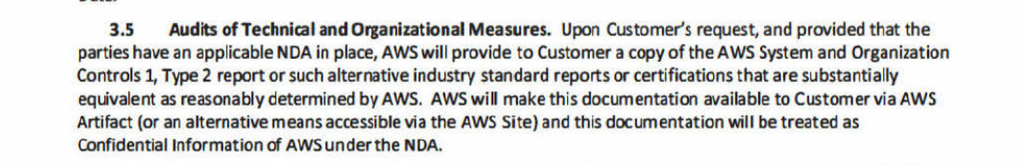
Amazon: Gemäss dem AWS Enterprise Agreement stellt AWS der Bundesverwaltung auf Anfrage Kopien existierender Prüfberichte, wie den SOC 1 zur Verfügung. Zudem lässt AWS die Sicherheit seiner Rechenzentren mindestens einmal jährlich durch unabhängige externe Prüfer nach ISO 27001 auditieren.
Obwohl den Aufsichtsbehörden (EFK und EDÖB) grundsätzlich Prüfrechte eingeräumt werden, verweist der Vertrag für deren praktische Ausübung vollumfänglich auf die Bedingungen des Data Processing Addendum sowie des Entreprise Agreements. Ein direktes Vor-Ort-Audit oder ein eigener Systemzugriff durch den Bund ist demnach mit hohen vertraglichen Hürden verbunden. So beschränkt das Enterprise Agreements „Vor-Ort-Besuche“ von Aufsichtsbehörden nur auf Fälle, in denen einfache Informationsanfragen nicht ausreichen und die Inspektion für AWS die am wenigsten belastende Option («means that are less burdensome for AWS») darstellt.
Für die Audits durch den Bund legt der Vertrag fest, dass stets die am wenigsten einschneidenden Mittel («least intrusive means») gewählt werden müssen, um den laufenden Betrieb und die Sicherheit der AWS-Systeme nicht zu gefährden. Pikantes Detail: Sämtliche Aufwände und Kosten, die AWS im Rahmen von Informationsbegehren, Briefings oder Vor-Ort-Audits entstehen, müssen von der Bundesverwaltung getragen werden
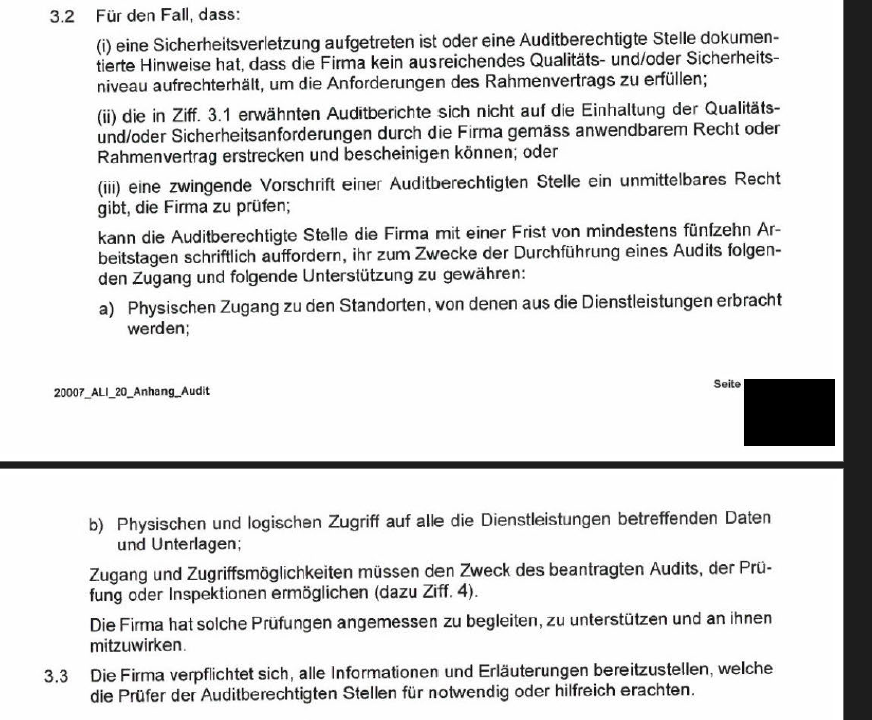
Alibaba: Im Normalfall gibt es zwar auch nur Berichte von externen Prüfern, aber bei konkreten Anlässen (etwa nach einem Sicherheitsvorfall) ist sogar ein echtes Vor-Ort-Audit vertraglich vorgesehen. Dies umfasst den „physischen Zugang zu den Standorten“ sowie den „physischen und logischen Zugriff auf alle die Dienstleistungen betreffenden Daten und Unterlagen“. Die „Auditberechtigten Stellen“ werden auch hier explizit genannt, den Eidgenössischen Datenschutzbeauftragten EDÖB und die Eidgenössische Finanzkontrolle EFK. Übersteigt der Aufwand für Alibaba 10 Personentage pro Jahr, muss der Bund für jeden weiteren Tag 1’500 CHF pro Person bezahlen
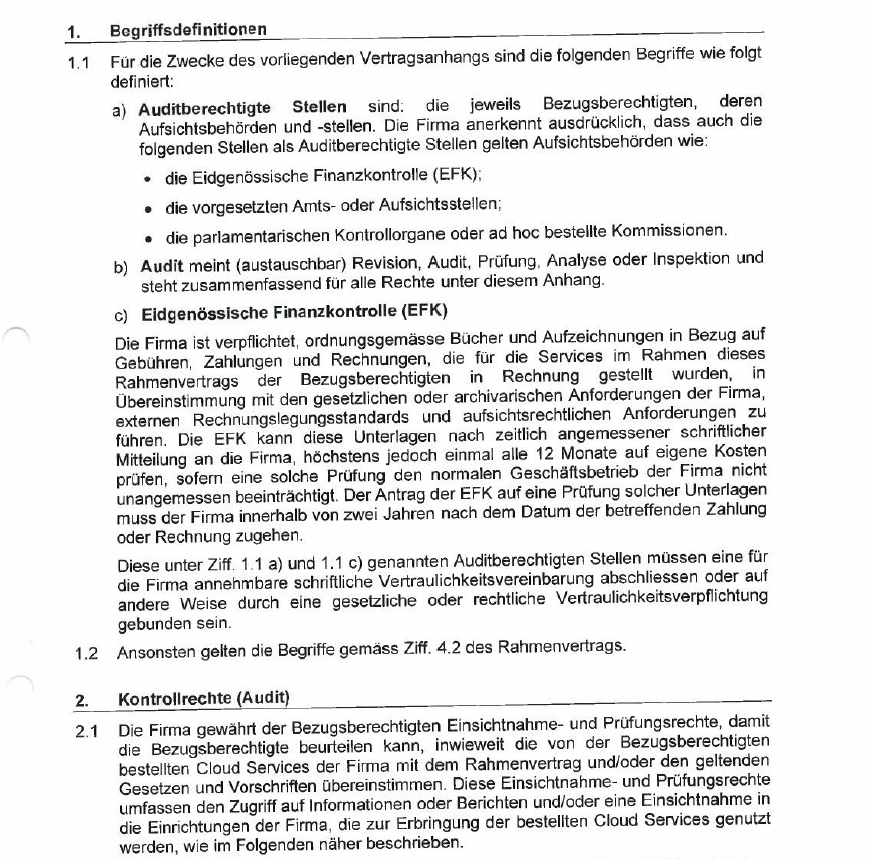
Oracle: Die Eidgenössische Finanzkontrolle erhält von Oracle ebenfalls Auditrechte. Oracle gewährt der Bundesverwaltung Einsichtnahme- und Prüfungsrechte bezüglich der bestellten Cloud-Services, um die Einhaltung des Rahmenvertrags sowie der geltenden Gesetze und Vorschriften zu überprüfen. Dies umfasst den Zugriff auf Informationen/Berichte sowie Einsichtnahme vor Ort in die Einrichtungen von Oracle. Vor-Ort-Audits bei Oracle sind grundsätzlich maximal einmal pro Jahr zulässig (bei behördlicher Anordnung auch häufiger).
3. Datensouveränität: Wo landen die Daten – und wer hat Zugriff darauf?
Microsoft: In der Zusatzvereinbarung des Rahmenvertrags verpflichtet sich Microsoft zu allen rechtmässigen Anstrengungen, um behördliche Offenlegungsanordnungen anzufechten, die im Konflikt mit Schweizer Recht stehen. Bleibt eine Anordnung jedoch rechtlich bindend, muss Microsoft die Daten herausgeben, wobei die Offenlegung auf das geforderte Minimum beschränkt wird. Die in der Zusatzvereinbarung ID M905 geregelte „Kunden-Lockbox“ protokolliert und steuert zwar Support-Zugriffe zeitlich begrenzt, entfällt aber ebenfalls bei gesetzlichen Herausgabepflichten (wie dem Cloud Act) Zudem hält die Zusatzvereinbarung fest, dass bestimmte Azure-Kerndienste Backups an anderen Orten speichern können, falls die Dienstkonfiguration dies nicht verhindert.
Gemäss dem Datenschutznachtrag (DPA) darf Microsoft Kundendaten auch für eigene Geschäftstätigkeiten verarbeiten – dazu gehören Zwecke wie die „Verbesserung der Kernfunktionalität“ oder die „Finanzberichterstattung und Einhaltung gesetzlicher Verpflichtungen“. Immerhin: Der Bundesverwaltung wird das Recht eingeräumt, eigene Verschlüsselungsmethoden einzusetzen, bei denen ausschliesslich die Bezugsberechtigte die alleinige Kontrolle über den Masterkey behält (dies ist wie gesagt auch der Standard bei den anderen Verträgen).
Amazon: Der Rahmenvertrag legt explizit – wie die anderen Verträge auch – Bern als ausschliesslichen Gerichtsstand fest. Das AWS Enterprise Agreement bestätigt die Anwendbarkeit materiellen Schweizer Rechts. AWS hat ein spezifisches Dokument abgeschlossen, das „Supplementary Addendum to AWS GDPR Data Processing Addendum“. Darin verpflichtet sich AWS bei Herausgabebegehren ausländischer Behörden zunächst zu versuchen, die Behörde direkt an den Kunden (den Bund) zu verweisen. AWS sagt zu, „unangemessene“ Anforderungen gerichtlich anzufechten, falls diese gegen europäisches Recht oder hoheitliche Immunitäten verstossen.
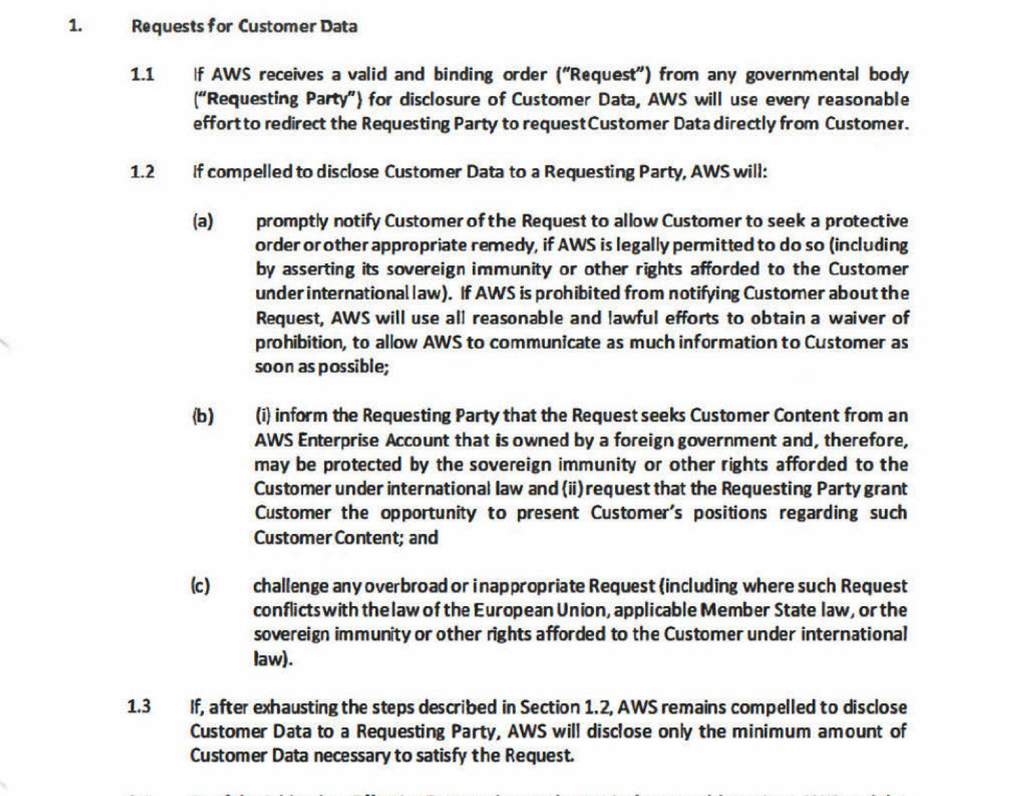
Relevant ist auch Supplementary Addendum. Dort halten die Parteien fest, dass sie davon ausgehen, dass der US CLOUD Act nicht anwendbar ist, wenn die Dienste vom Bund in seiner offiziellen Regierungskapazität genutzt werden. Doch es handelt sich nur um eine „vertragliche Vereinbarung einer Rechtsauffassung“, nicht um eine zugesicherte rechtliche Garantie. Der Kunde kann die Region wählen, in der die Daten gespeichert werden (z. B. Europa/Schweiz), wobei AWS zusichert, die Daten ohne explizite Anweisung des Kunden nicht aus dieser Region zu verschieben.
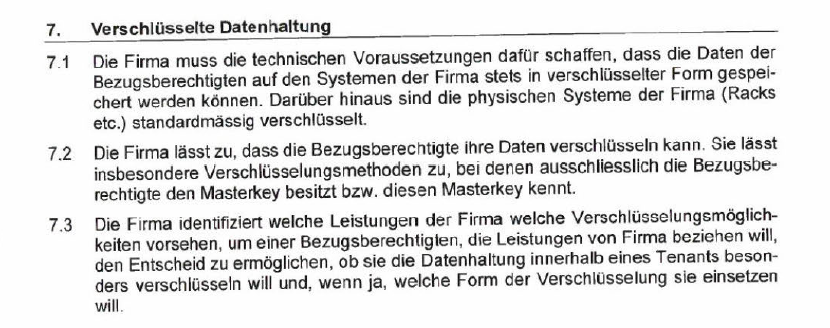
Alibaba: Alibaba bietet analog zu den anderen IT-Konzernen im „Anhang IT- und Datensicherheit“ explizit Verschlüsselungsmethoden an, bei denen „ausschliesslich die Bezugsberechtigte den Masterkey besitzt bzw. diesen Masterkey kennt“. Damit hat Alibaba technisch keinen Klartextzugriff auf die Daten. Der Vertrag hält fest, dass der Bund diese Verschlüsselung selbst einrichten muss. Diese Klauseln sind ebenfalls vergleichbar mit den Klauseln der amerikanischen IT-Konzerne.
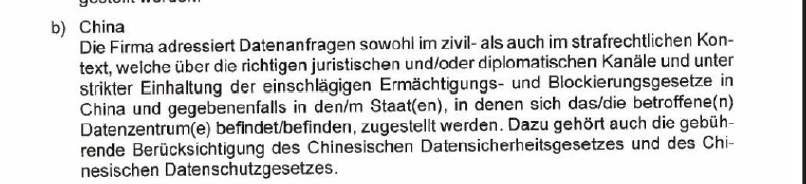
Alibaba muss Anfragen ausländischer Behörden (explizit auch aus China) „adressieren“ und folgt dabei den jeweiligen rechtlichen und diplomatischen Kanälen. Im Text werden das Datensicherheitsgesetz (nicht zu verwechseln mit dem IT Security-Gesetz, das dem chinesischen Regime viele Überwachungsbefugnisse gibt) und das Datenschutzgesetz Chinas genannt, das berücksichtigt werden muss. Alibaba verpflichtet sich zwar allgemein dazu, alle angemessenen Abwehrmassnahmen sowie angemessene Rechtsbehelfe zu ergreifen, um Verpflichtungen zur erzwungenen Datenherausgabe zu verhindern. Doch scheinen hier gemäss Vertrag vor allem die Anfragen von nicht-chinesischen Behörden gemeint zu sein. Eine vergleichbare explizite Anfechtungsklausel im spezifischen Absatz zu Chinas Behörden fehlt!
Und:
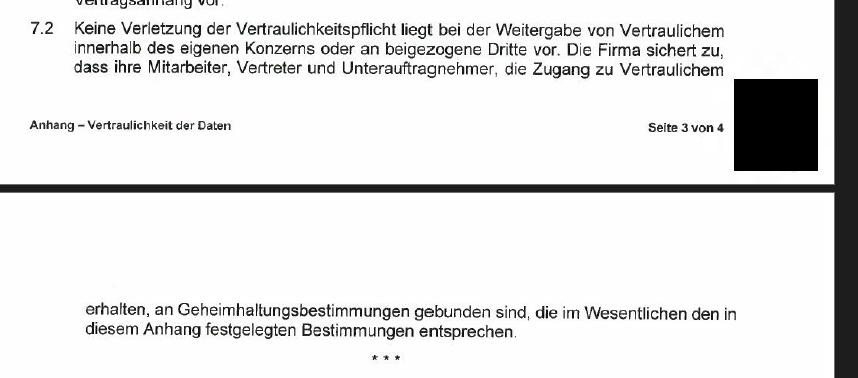
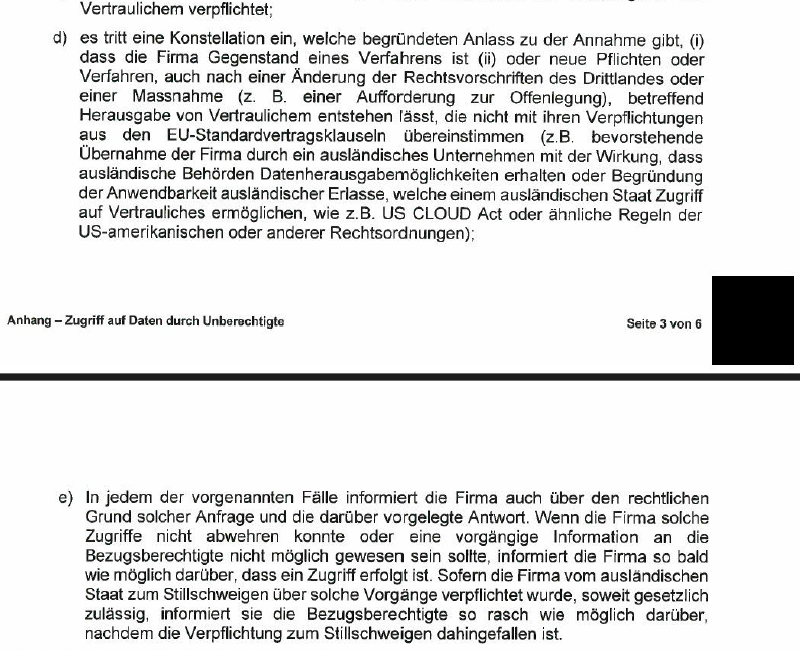
Oracle: Im Rahmenvertrag fehlen zum einen spezifische Klauseln, die dem Bund die alleinige Kontrolle über die Masterkeys zusichern. In den Verträgen wird festgehalten: „Keine Verletzung der Geheimhaltungspflicht liegt vor bei der Weitergabe vertraulicher Informationen… konzernintern“. Dies erlaubt den Anbietern den internen Datenaustausch über Ländergrenzen hinweg, ohne dass dies als Vertragsverletzung gilt. Ausserdem tritt Oracle auf rechtsgültige Offenlegungsgesuche von Strafbehörden ein. Der Behördenteil ist relativ ausführlich formuliert. Zwar erlaubt Oracle für bestimmte Services Verschlüsselungsverfahren, bei denen der Bund die alleinige Kontrolle über den Masterkey behält, jedoch gilt dies nicht flächendeckend für alle Angebote. Zudem wird der Zugriff von Oracle-Konzerngesellschaften auf Kundeninhalte im Anhang Datenschutz streng an eine aktive Freigabe durch den Bund (z. B. bei Supportanfragen) gebunden.
Und:
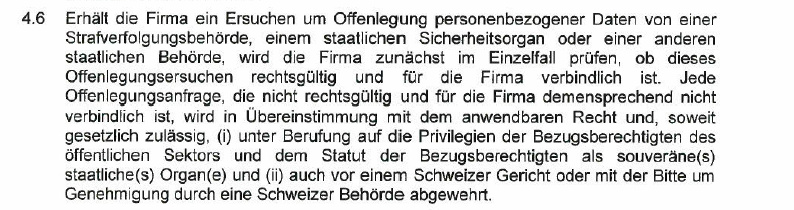
Oracle scheint hier immerhin einiges transparenter zu sein, was die Herausgabepflichten betrifft. Die entsprechenden Abschnitte sind relativ detailliert:
4. Governance: Wer bestimmt, wie sich der Dienst verändert?
Microsoft: In der Zusatzvereinbarung ID M905 wird Microsoft ausdrücklich das Recht eingeräumt, „von Zeit zu Zeit wirtschaftlich angemessene Änderungen an jedem Onlinedienst vorzunehmen“. Ein Vetorecht der Bundesverwaltung bei funktionalen Dienstanpassungen ist vertraglich nicht vorgesehen. Wird ein Onlinedienst durch Microsoft aus aufsichtsrechtlichen Gründen geändert oder gekündigt, erhalten Kunden eine Gutschrift für im Voraus bezahlte Gebühren für den verbleibenden Zeitraum. Ergänzend regelt der Datenschutznachtrag (DPA), dass Microsoft bei neuen Features oder Erweiterungen mit wesentlich nachteiligen Datenschutz-Änderungen den Kunden die Wahl lassen muss, diese neuen Features nicht zu nutzen, ohne dass dadurch bestehende Funktionalitäten verloren gehen.
Amazon: AWS behält sich das Recht vor, die Dienstleistungen (Service Offerings) von Zeit zu Zeit zu ändern oder einzustellen. Der Bund hat keinen vertraglichen Anspruch darauf, dass ein spezifischer Dienst über die gesamte Laufzeit technisch unverändert bleibt. Im Falle einer vollständigen Einstellung eines Dienstes, den der Bund aktiv nutzt, sichert AWS eine Vorankündigungsfrist von mindestens 12 Monaten zu. Dies gilt jedoch nicht, wenn die Einstellung aus Sicherheitsgründen, rechtlichen Verpflichtungen oder zur Vermeidung von Rechtsverletzungen Dritter sofort erfolgen muss.
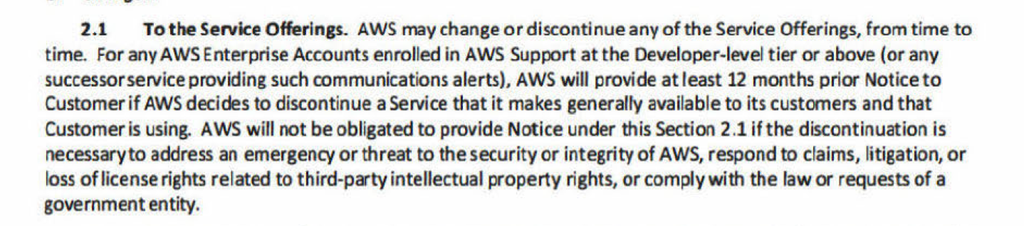
AWS kann auch die Service Level Agreements einseitig ändern. Falls dadurch die Vorteile für den Bund wesentlich verringert werden, beträgt die Vorankündigungsfrist 180 Tage. Ein direktes Vetorecht gegen funktionale Änderungen hat der Bund nicht.

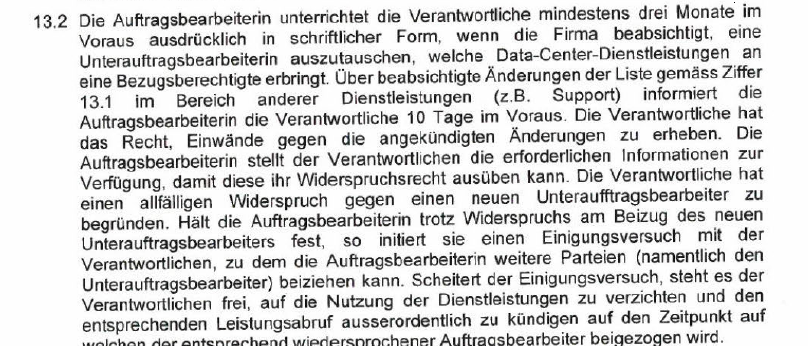
Alibaba: Alibaba kann Online-Produktbedingungen, SLAs und Service-Beschreibungen anpassen, ohne dass dafür eine explizite schriftliche Zustimmung der Bundesverwaltung erforderlich ist. Alibaba verpflichtet sich im Anhang Datenschutz den Bund mindestens drei Monate im Voraus schriftlich zu informieren, wenn ein Rechenzentrum-Unterlieferant gewechselt werden soll. Der Bund hat dabei ein Widerspruchs- und bei Nichteinigung ein ausserordentliches Kündigungsrecht.
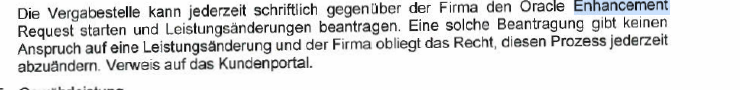
Oracle: Oracle ist „berechtigt“, die Cloud-Services und Servicebeschreibungen während der Vertragslaufzeit anzupassen, um technologischen Entwicklungen, neuen Gesetzen, Vorschriften oder veränderten Branchenstandards Rechnung zu tragen. Immerhin: Gemäss dem Rahmenvertrag kann der Bund zwar einen „Oracle Enhancement Request“ (Änderungswunsch) starten. Doch ein solcher gibt keinen Anspruch auf eine Leistungsänderung.
5. Exit: Wie kommt der Bund wieder aus der Public Cloud raus?
Microsoft: Gemäss dem Datenschutznachtrag (DPA) bewahrt Microsoft Kundendaten nach Beendigung des Abonnements 90 Tage lang in einem Konto mit eingeschränkter Funktionalität auf, damit die Bezugsberechtigte ihre Daten eigenständig extrahieren kann. Nach Ablauf dieser Frist wird das Konto deaktiviert und Microsoft löscht die Kundendaten innerhalb von weiteren 90 Tagen. Eine vertragliche Verpflichtung für eine aktive Unterstützung beim Umzug (wie etwa gesonderte Transition Services oder die Übergabe von Migrationsprotokollen) ist im verabschiedeten Vertragswerk nicht enthalten, sodass Microsoft rechtlich im Wesentlichen lediglich „nur“ die Bereitstellung der Exportmöglichkeit schuldet.
Amazon: Ähnlich wie bei Oracle schiebt Amazon die Hauptverantwortung für die Datenbereinigung auf den Bund. Im Anhang 50 (Migration und Löschung) steht wortwörtlich: „Die Bezugsberechtigte [der Bund] ist für das Löschen von Daten auf Stufe Applikation und Betriebssystem verantwortlich.“
Gemäss verschiedenen IT-Jurist:innen müsse man positiv anmerken, dass Amazon für die physische Vernichtung oder Bereinigung seiner Datenträger technische Prozesse verwendet, die den NIST 800-88 Richtlinien entsprechen.
Amazon gewährt dem Bund nach Vertragsbeendigung eine Frist von Tagen, in der die Kundendaten noch heruntergeladen werden können. Nach Ablauf dieser 90 Tage ist Amazon verpflichtet, die Daten endgültig zu löschen, sofern keine rechtliche Aufbewahrungspflicht besteht.
Alibaba: Im Dokument ist wortwörtlich der Löschstandard NIST 800-88 im Vertrag enthalten. Im Anhang 50 (Migration und Löschung) verpflichtet sich Alibaba zur Nutzung einer „Wipinglösung, die den Anforderungen des Standards NIST SP 800-88 entspricht“.
ABER auch hier: Alibaba unterstützt bei der Migration aus der Cloud heraus nur „gemäss separater Vereinbarung und gegen separate Vergütung“.
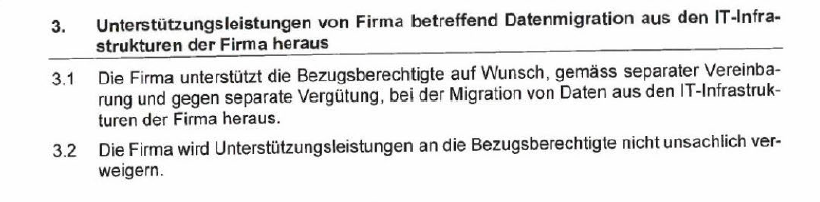
Oracle: Im Vertrag heisst es unmissverständlich: „Die Löschung liegt in der Verantwortung der Bezugsberechtigten“. Im Gegensatz zu Alibaba enthält der Oracle-Anhang keine Verpflichtung des Anbieters, zweimal jährlich Restore-Tests durchzuführen. Auch beim konkreten Datenexport nach Vertragsende ist der Bund gefordert: Der Bundesverwaltung verbleibt nach Vertragsbeendigung ein Zeitfenster von genau 60 Tagen, um sämtliche Daten in einem strukturierten, maschinenlesbaren Format eigenständig herunterzuladen. Benötigt die Bundesverwaltung beim Wechsel zu einem anderen Anbieter personelle Unterstützung (Transition Services), sind diese nicht im Grundvertrag enthalten, sondern müssen separat vereinbart und vergütet werden.
Fazit
Die 4 Vertragswerke sind in den obigen Punkten ungefähr gleich gut, oder auch gleich schlecht. Es mag vielleicht für einige überraschend sein: der chinesische IT-Konzern Alibaba bietet der Bundesverwaltung ein leicht vorteilhafteres Vertragswerk (Wie gesagt: es fehlt noch die Analyse von IBM, diese hole ich noch nach.) in puncto Auditrechte, Data Governance und Exitfähigkeit.
Das ist aber offenbar nicht relevant für die Bundesverwaltung. Denn die Ämter wollten bisher nur mit Microsoft und Amazon arbeiten. Trotz unvorteilhafter Rahmenverträge aus Souveränitätsperspektive. Sehr stossend ist auch dass wir nichts über die Haftungsthematik wissen bei Microsoft (im Wissen all der Securityfails von Microsoft!)
Die Public-Cloud-Bezüge der Bundesverwaltung (Stand 1.5.2025)
| Bezüger | Zuschlagsempfänger | Anzahl Zuschläge |
|---|---|---|
| BIT* | Alibaba | 2 |
| BIT* | IBM | 2 |
| BIT* | Oracle | 2 |
| BIT* | Microsoft Azure | 3 |
| BIT* | Amazon Web Services | 2 |
| Swisstopo | Amazon Web Services | 1 |
| MeteoSchweiz | Amazon Web Services | 1 |
| BAG | Microsoft Azure | 5 |
| BAFU | Amazon Web Services | 1 |
| BFE | Amazon Web Services | 3 |
| ISCeco (WBF) | Amazon Web Services | 1 |
| ASTRA | Microsoft Azure | 1 |
| BAZG | Amazon Web Services | 1 |
| Kommando Ausbildung | Microsoft Azure | 1 |
Ein Tabu für die meisten Ämter scheint somit nach wie vor die Zusammenarbeit Alibaba zu sein. Gemäss meinen Quellen beim Bund existieren viele Vorbehalte gegenüber dem chinesischen IT-Konzern. Interessanterweise wird beim chinesischen IT-Konzern viel mehr mit einer Herausgabepflicht an das dortige Regime gerechnet im Vergleich zu den amerikanischen Äquivalenten. Der Vertragsinhalt bezüglich Herausgabepflichten legitimiert diese Befürchtungen ein wenig: dort werden überhaupt keine Anfechtungsbestrebungen von Seiten Alibaba gegen Forderungen der chinesischen Regierungen garantiert.
Wie gesagt, haben alle 4 Rahmenverträge eigentlich dasselbe Grundproblem: Es sind Standardverträge, wie sie die Big Tech-Konzerne allgemein allen Firmen, Organisationen und auch Institutionen aufzwingen.
Wenn ein Staat kritische IT-Aufgaben auslagert, spricht man eigentlich von einem «Outsourcing-Vertrag». Ein solcher müsste genau regeln, wer wofür verantwortlich ist, was bei einem Ausfall passiert und wie der Staat wieder aussteigen kann.
Die Bundesverwaltung akzeptiert bei allen vier Anbietern aber im Kern deren globale «Ich biete das Produkt so an, wie es ist»-Standardverträge. Damit werden Risiken und Aufwand konsequent zum Kunden verschoben, also zum Bund. (Der finanzielle Teil bei Amazon (insbesondere die individuellen Rabatte im AWS Private Pricing Addendum) ist im vorliegenden öffentlichen Rahmenvertrag weitgehend geschwärzt).
Die Public Cloud-Verträge werden uns noch eine Weile beschäftigen. Um fair zu sein: 2021 wehte vielleicht noch ein anderer Zeitgeist hinsichtlich des Datenschutzes und dem Thema Digitaler Souveränität und Abhängigkeit von Big Tech. Wir betrachten diese Themen heute mit einer anderen Brille und beurteilen diese strenger wegen der Trump II-Regierung.
Die Ausschreibung der Swiss Government Cloud ist noch nicht mal erfolgt (hierbei wird es sich um eine Multi-Cloud-Infrastruktur drehen, Public Cloud wird Teil davon sein). Und: diese Rahmenverträge wurden im letzten Jahr nochmals um 5 Jahre verlängert. Das bedeutet: sie gelten noch bis 2030.
Digitale Souveränität beinhaltet auch gute Verträge mit Cloud-Firmen in puncto Resilienz, Autonomie, Data Governance und Auditfähigkeit ausgehandelt zu haben (Und die Wahl von Schnittstellen und Datenformaten, die zwischen Cloudprovidern portierbar sind wie ein anderer DNIP-Artikel zeigt: https://dnip.ch/2025/05/01/die-cloud-der-unkuendbare-subunternehmer/)