
Sanktionen, Strafzölle, Preiserhöhungen, Cyberangriffe, Kriege, Konkurse – Die selbstbestimmte Handlungsfähigkeit von Organisationen, Firmen und Staaten ist von vielen Seiten her unter Druck. Um so wichtiger ist es, im Notfall vorgesorgt zu haben und eine Ausweichmöglichkeit oder zumindest eine Exit-Strategie vorbereitet zu haben. Doch wie geht man da vor? Und wo hat es Synergien? Ein kleiner DNIP-Ratgeber.
Digitale Souveränität ist in aller Munde. Doch oft klingt es so, als ob der Wechsel in die hehren Sphären der Souveränität mit einem einzigen, grossen, entbehrungsvollen Schritt verbunden sei, bei dem man alle über Jahre und Jahrzehnte lieb gewonnene Verhaltensweisen über Bord werfen müsse. Aufzuzeigen, dass das nicht so sein muss, ist das Ziel dieses Artikels. Und auch, dass sich damit etliche weitere Synergien ergeben können, insbesondere in Bezug auf IT-Sicherheit. Aber auch in Bezug auf die Wirtschaftlichkeit und die eigene Handlungsfreiheit.
Fehlende Souveränität kann teuer zu stehen kommen
Wer kennt es nicht? Das Cloud-Abo soll im nächsten Jahr 10, 20 oder 30 % teurer werden. Gerne würde man eigentlich wechseln, doch dann tauchen Fragen auf:
- Gibt es überhaupt Alternativen?
- Werden die Mitarbeiter:innen den Wechsel verkraften?
- Was bedeutet das für die Zusammenarbeit mit anderen Applikationen?
- Und was passiert, wenn beim Umstieg etwas schief läuft? Muss ich dann den Hut nehmen?
Und so bleibt alles beim Alten: Der Lock-In, der über Jahre aufgebaut wurde, bleibt bestehen und man beisst in den sauren Apfel und zahlt mehr. Und hofft insgeheim, dass sich das Trauerspiel das nächste Jahr nicht wiederholt, weil in wenigen Jahren hätten sich dann ja die Preise verdoppelt.
Die Notwendigkeit der Digitalen Souveränität
Als wirtschaftlich agierende Firma oder auch als vorbildlicher Staat hätte man gerne Handlungsfreiheit bei allen möglichen Beschaffungen. Bei Bürostühlen geht das ganz gut, da kann man den Anbieter sofort wechseln, wenn einem die Preispolitik des Lieferanten nicht mehr passt oder bekannt wird, dass die Stühle beispielsweise mit Kinderarbeit oder zu unverantwortlichen Arbeitsbedingungen produziert werden.
Doch irgendwie haben wir uns bei IT-Lösungen in eine Situation manövriert, in der dieser einfache Lieferantenwechsel nicht mehr möglich ist. Wir sind an vielen Stellen in Situationen mit ganz viel Lock-In hineingeschlittert und die wenigsten von uns haben dort eine Exit-Strategie aufgebaut.
Angesichts von drastischen Preiserhöhungen bis zum Faktor 15(!) bei Firmenübernahmen, Drohungen und Sanktionen von vormals befreundeten Staaten, Strafzöllen und harten Auflagen anlässlich ihrer Reduktion: Althergebrachte schweizerische wirtschaftliche und politische Werte wie Stabilität, Kontinuität, Verlässlichkeit und Vorhersagbarkeit sind auf dem internationalen Parkett ins Wanken geraten. Das bedeutet aber auch, dass man sowohl als Firma als auch als Staat deutlich schneller reagieren können muss als früher. IT-Systemwechsel, die sich über Jahre bis Jahrzehnte hinziehen, können teuer werden, schnelle Wechselfähigkeit ist zur essenziellen wirtschaftlichen Notwendigkeit geworden.
Doch: Wie schafft man den Sprung zu mehr Souveränität?
Es läuft vor allem darauf hinaus, wieder Verantwortung für seine eigene IT zu übernehmen. Und sie nicht einfach vor sich hindümpeln zu lassen. Und damit Flexibilität zu gewinnen, Kosten zu sparen und resilienter gegen Cyberangriffe, Preiserhöhungen und Sanktionen zu werden.
Aller Anfang ist – leicht
Damit ist klar: Mehr Agilität beim Softwarewechsel ist eigentlich unverzichtbar. Doch wo soll man beginnen? Und lohnt sich der Aufwand?
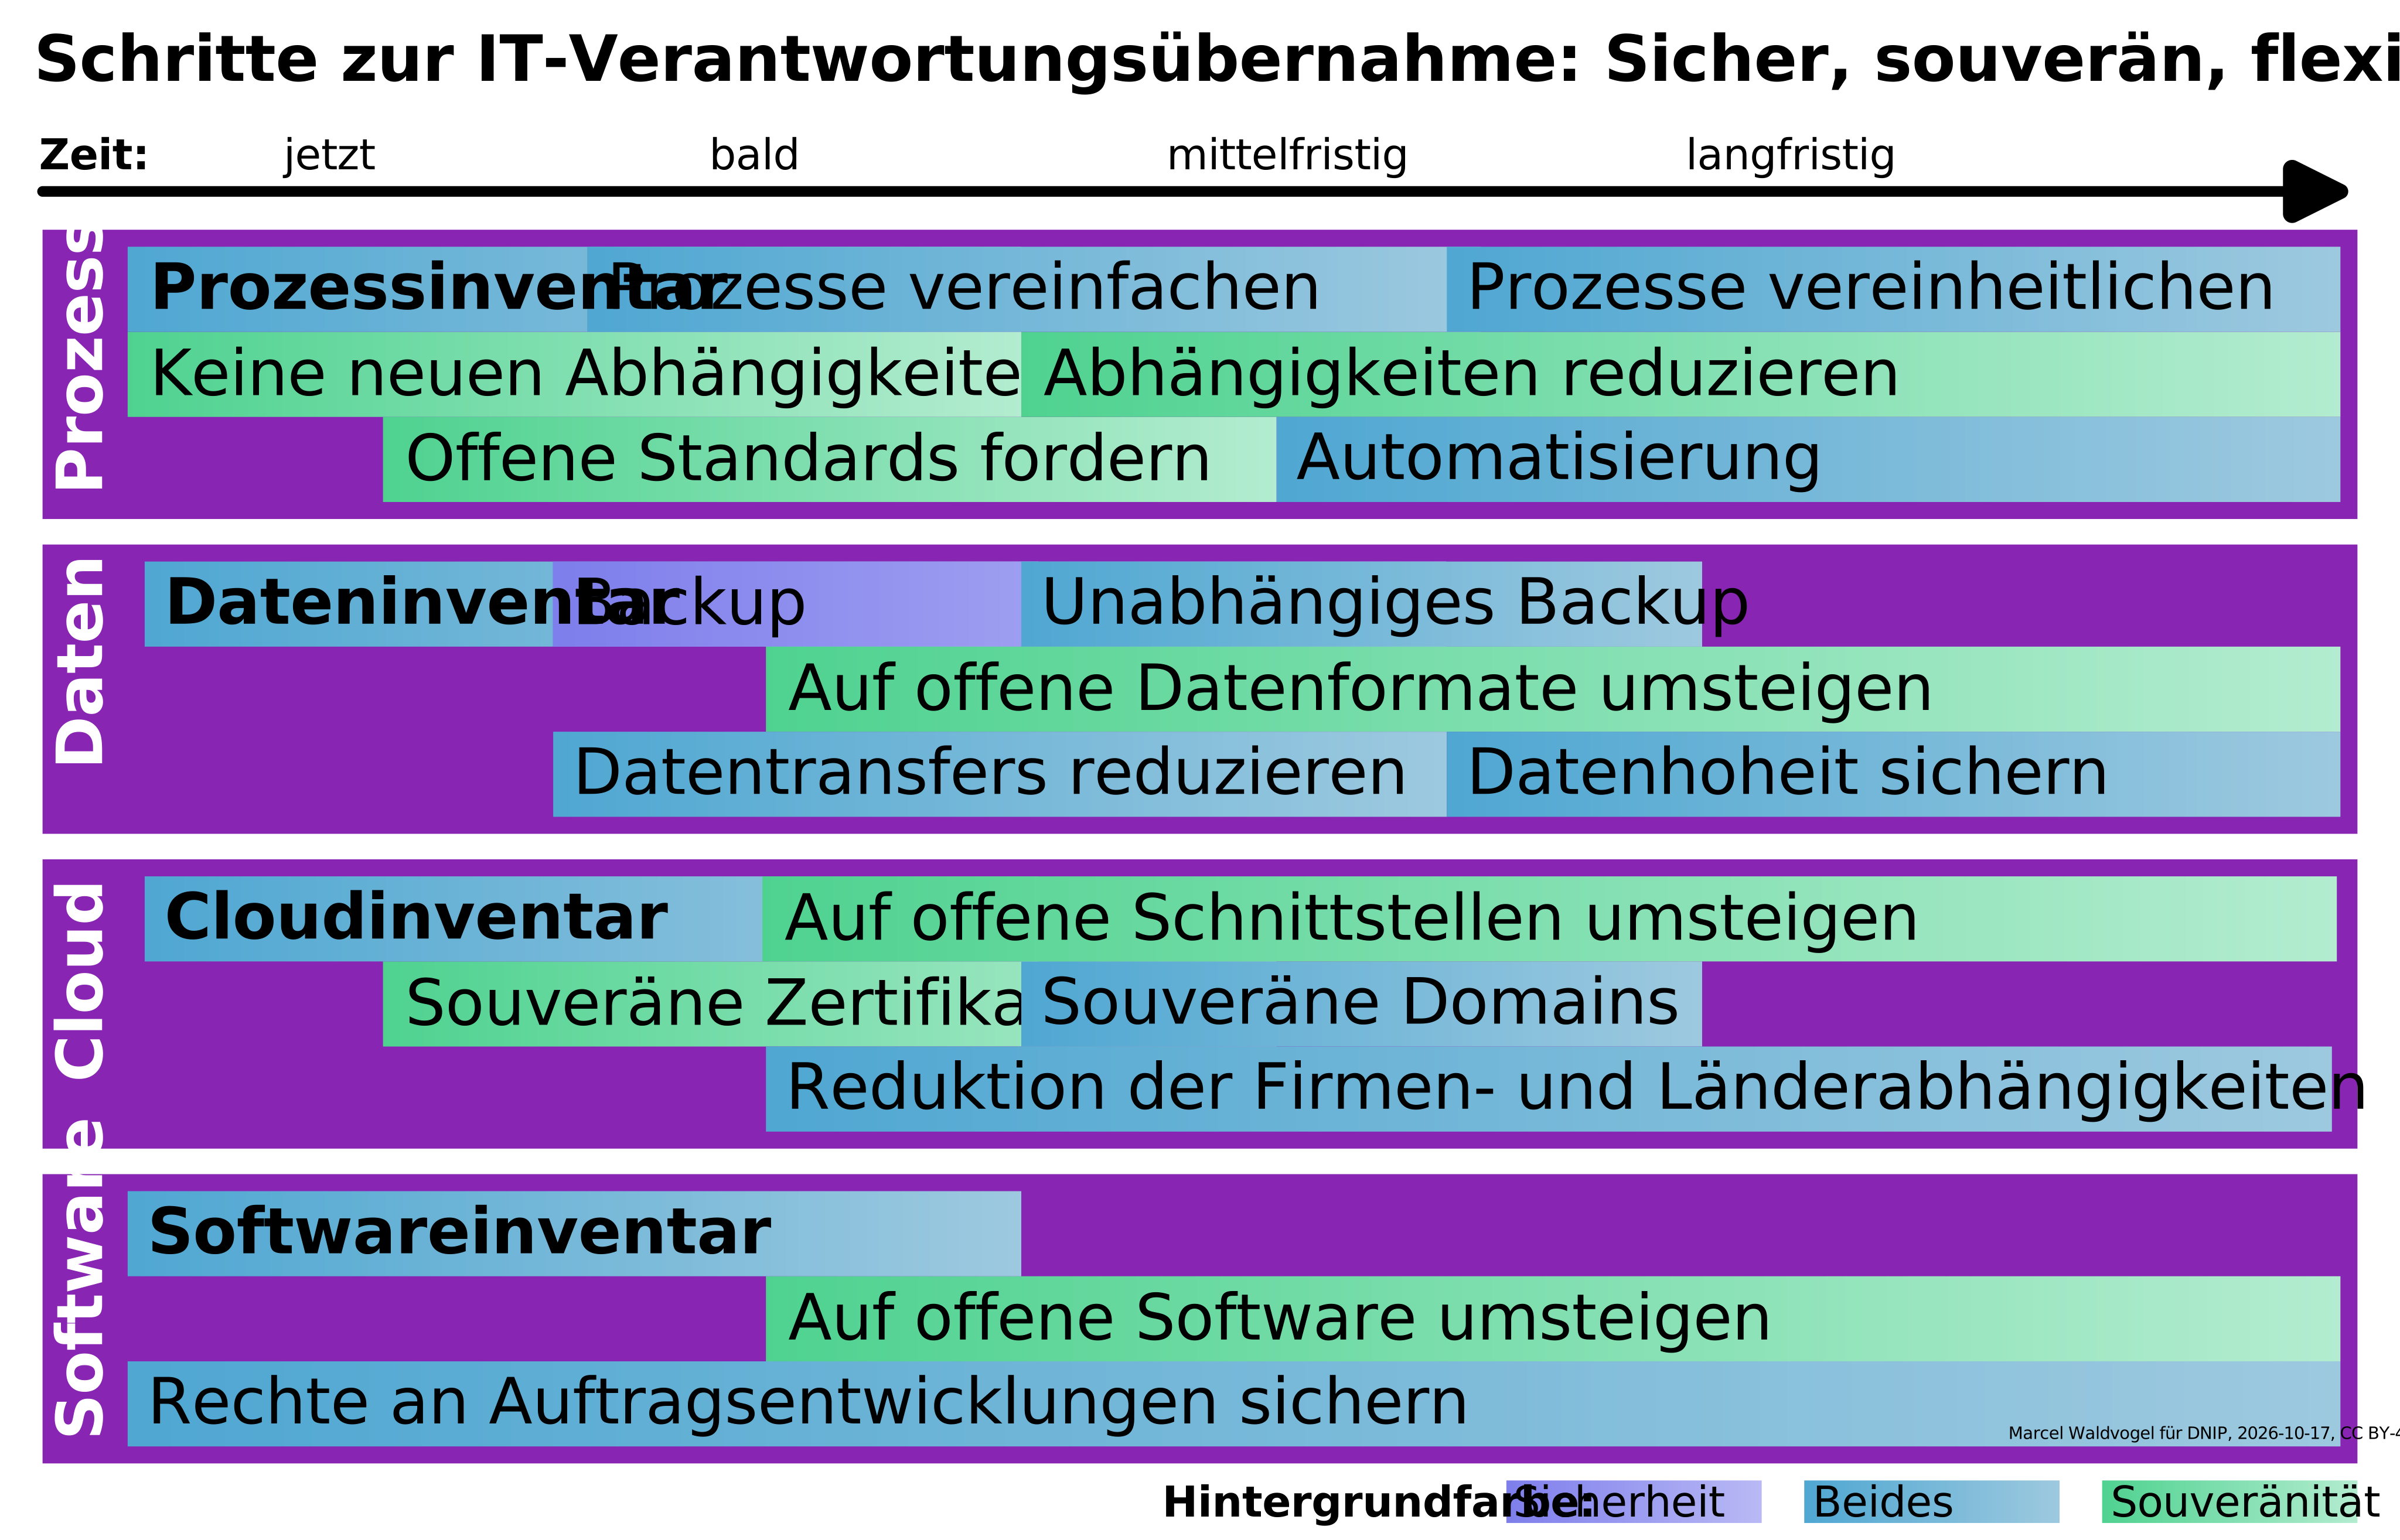
Hier ein möglicher Zeit- und Fahrplan für eine Entwicklung hin zu mehr Unabhängigkeit und weniger Erpressbarkeit. Ja, da sind viele Punkte drauf, das sieht nach Arbeit aus.
Vieles davon ist aber Arbeit, die man sowieso schon lange hätte angehen sollen. Und die hilft, Sicherheitslücken zu schliessen, die eigene IT-Umgebung wieder mehr in den Griff zu bekommen, Synergien auszunutzen und besser gegen Katastrophen und Cyberangriffe gefeit zu sein.
Also: Nicht jetzt schon verzagen, sondern zuerst die Themengebiete einzeln angehen.
Prozesse: Denn sie wissen, was sie tun
Bevor wir uns an einzelne Massnahmen machen, muss ein Umdenken stattfinden, welches die gesamte Führungsetage des Betriebs einbeziehen muss:
Nur wer versteht, kann entscheiden und Verantwortung übernehmen. Nur so sind die Risiken und die Möglichkeiten zu ihrer Eindämmung oder Umschiffung sichtbar zu machen.
Prozesse inventarisieren, verstehen, vereinfachen, vereinheitlichen
Wenn Sie einen Scheißprozess digitalisieren, dann haben Sie einen scheiß digitalen Prozess.
Thorsten Dierks
Wenn wir IT-Systeme erneuern, sollten wir wissen, welche Rahmenbedingungen diese neuen Systeme erfüllen sollen. Einfach nur zu sagen, sie sollen gleich funktionieren wie ihre Vorgänger, kann ein sehr schlechter (und damit teurer) Rat sein.
Wenn die Geschäftsprozesse oberhalb der IT nicht bekannt sind oder wir sie nicht verstanden und vereinfacht haben, dann wird jede Führung einer Firma schwierig. Und auch die IT-Lösung darunter unnötig unpraktisch und kompliziert sein.
Damit erreichen wir als Nebeneffekt einfachere, verständliche, effizientere und fehlerärmere Geschäftsprozesse. Und möglicherweise auch glücklichere Mitarbeiterinnen und Kunden sowie langfristige Einsparungen.
Keine neuen Abhängigkeiten, Abhängigkeiten reduzieren
Um sich nicht noch tiefer in Abhängigkeiten zu begeben, ist dafür zu sorgen, dass die Anzahl Abhängigkeiten nicht wächst, sondern schrumpft. Eigentlich wollen wir keine neuen Abhängigkeiten, vor allem nicht ohne bewusste Entscheidung. Als erster Schritt muss jede neue Abhängigkeit gut begründet sein, egal ob sie eine zusätzliche Abhängigkeit zu einem neuen Anbieter betrifft oder eine Vertiefung einer Abhängigkeit zu einem bestehenden Lieferanten bzw. Dienstleister.
Im Normalfall sollte das bedeuten, dass nur Abhängigkeiten hinzukommen dürfen, wenn sie zur Ablösung einer bestehenden Abhängigkeit notwendig sind. Und diese Ablösung dann auch wirklich rasch umgesetzt wird, mit klarem Fahrplan und Verantwortlichkeiten.
Später sollen dann Abhängigkeiten insgesamt reduziert werden, auf Basis der Schritte, die im Folgenden umgesetzt werden.
Solange die Auswirkungen dieser Abhängigkeiten nicht klar sind (durch die Prozesserhebung), sollten diese nicht wachsen. Denn Abhängigkeiten sind potenzielle Sicherheitsrisiken: Einfallstore für Angreifer oder Möglichkeiten, mit kleinem Aufwand unsere Kernprozesse zu stören.
Offene Standards
Für alle bestehenden Abhängigkeiten – ganz besonders aber bei neuen Abhängigkeiten – ist zu fordern, dass diese offene Standards nutzen. Diese Standards sollten auch gut dokumentiert und von mehreren verschiedenen Firmen ernsthaft unterstützt sein. Beispiele dafür folgen in den «… umsteigen»-Kapiteln weiter unten.
Offene Standards erhöhen die Modularität und Ersetzbarkeit von Modulen und vereinfachen damit den zukünftigen Wechsel, in dem einzelne Komponenten ausgetauscht werden können, ohne dass das ganze IT-System geändert werden muss.
Automatisierung
Das Ziel von fast allen IT-Systemen ist es, durch Unterstützung standardisierter Prozesse und deren Automatisierung Effizienzgewinne zu erreichen. Doch oft wird vergessen, dass genau das auch für die IT-Prozesse selbst gefordert werden sollte. Wer heute noch alle Arbeitsplatzrechner oder Server von Hand konfiguriert, begeht einen Fehler. So wird sowohl Konsistenz, Effizienz und die Möglichkeit zum raschen Wiederaufbau des Systems verspielt, unabhängig, ob das nach einem Hardware- bzw. Softwarefehler oder Cyberangriff erfolgt oder ob zur Leistungssteigerung ein zusätzliches Gerät eingerichtet werden soll oder alte Hardware durch neue ersetzt werden soll.
Dies ist nicht nur ein essenzieller Effizienzvorteil, sondern wird es erlauben, ihre Geschäftsprozesse in einem Notfall viel rascher und fehlerfreier wieder aufzubauen, als wenn das von Hand gemacht werden müsste. Dieses Vorgehen, im Cloud-Umfeld als «Infrastructure as Code» (IaC) bezeichnet, stellt auch sicher, dass Sicherheitsupdates viel einfacher eingespielt werden können, dabei weniger Fehler passieren und auch Wechsel zu anderer Software viel reibungsloser vor sich geht. Siehe dazu auch unser DNIP-Artikel «Wieso wir «Move fast and break things» falsch verstehen — und wie wir Software besser machen können».
Daten: Ohne sind wir verloren
Nachdem wir uns im letzten Kapitel mental darauf vorbereitet haben, die Verantwortung über unsere IT-Landschaft zu übernehmen, wenden wir uns dem Thema zu, bei dem Ausfälle am schnellsten und unwiederbringlichsten zu Problemen führen: unseren Daten.
Denn: Rechner, Software und Cloud-Abos kann man neu kaufen, wenn mal weg sind, ob aus eigenem oder fremdem Fehler oder auf Basis höherer Gewalt. Die Daten sind aber unwiederbringlich.
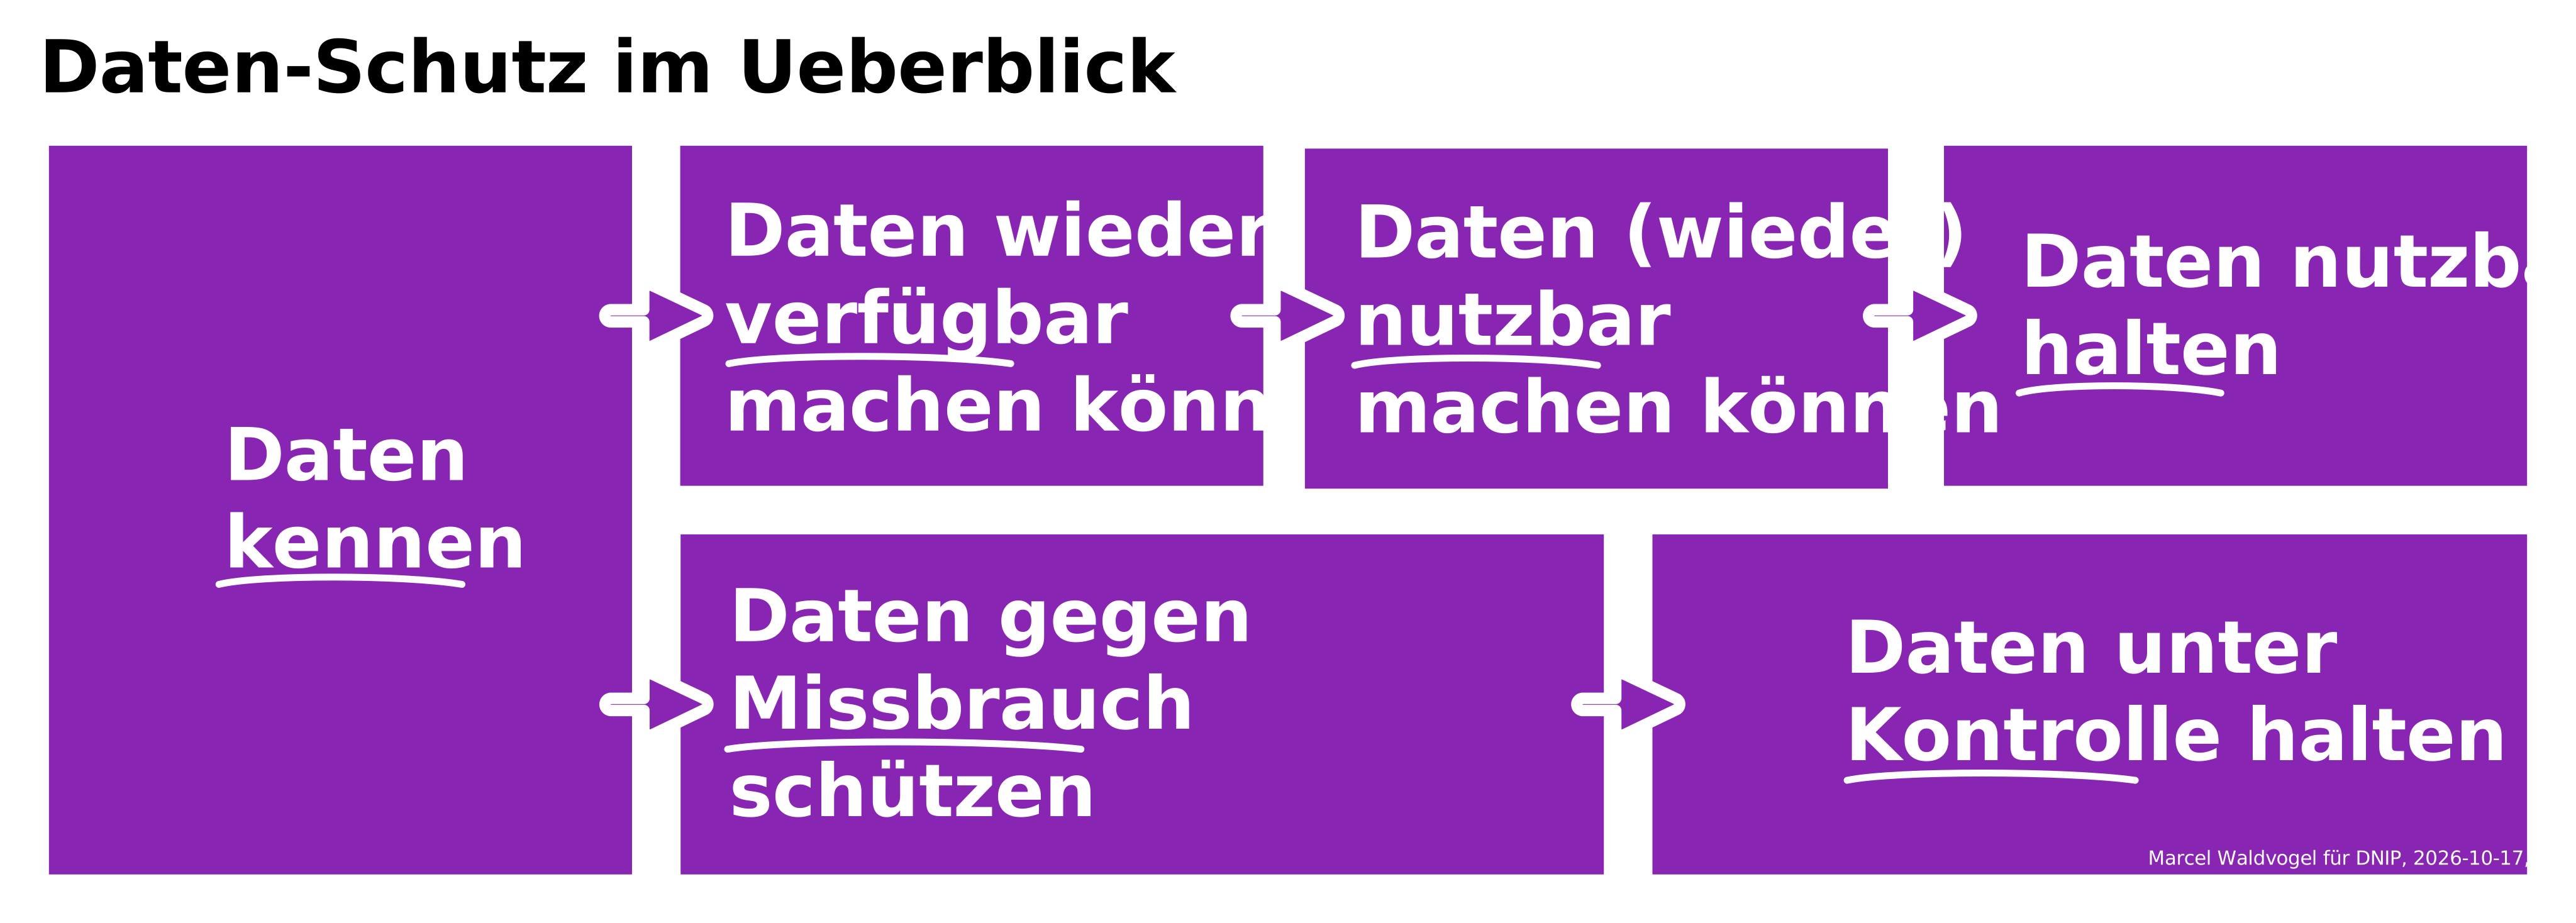
Oberer Pfad: Dazu muss ich sicherstellen, dass sie bei einem Datenverlust jederzeit wieder rekonstruiert werden können (Backup), dass sie auch bei einem Softwarewechsel weiterhin nutzbar sind (offene Formate, Datenhoheit).
Unterer Pfad: Ich muss vermeiden, dass sich Unbefugte sie holen können (Datendiebstahl); aber auch vermeiden, dass sie überhaupt aus meinen Händen gelangen, wenn ich das nicht will (Datenversand reduzieren).
Dateninventar
Man kann nur schützen, was man kennt. Ob gegen Zerstörung oder Diebstahl. Also ist der erste Schritt ein Inventar.
Dies hilft nicht nur bei Souveränität, sondern hilft auch zur Vorbereitung gegen Cyberangriffe und ist hilft bei der Erfüllung diverser gesetzlicher Pflichten rund um Datenschutzgesetze.
Backup
Wer es noch nicht nicht getan hatte, sollte unbedingt ein Backup einrichten. Ein „normales“ Backup trägt noch nichts zur Souveränität bei, hilft aber schon einmal gegen „normalen“ Datenverlust.
Spannend wird es, wenn man sein Backup gegen Elementarschäden oder Cyberangriffe schützen will. Dann hat man schon fast automatisch ein Backup, welches auch souverän ist. Denn gegen lokale Zerstörung (Feuer, Überschwemmung, aber auch Explosion) und Cyberangriffe hilft es, wenn man die Daten an mindestens zwei geografisch diversen Orten speichert, geschützt mit völlig unabhängigen Zugangsdaten. Das können zwei verschieden Cloudprovider sein, an zwei verschiedenen Orten, mit Zugangsdaten, die nichts miteinander zu tun haben. Für kleinere Firmen reicht evt. schon ein Backup auf eine verschlüsselte Festplatte, welche dann in einem Tresor an einem anderen Ort gelagert wird.
Mit souveränem Backup sind wir auch gegen die meisten Cyberangriffe, Brände und andere Ausfälle geschützt. Win-win!
Offene Datenformate
Die Daten einfach nur wieder zurückholen zu können ist eines. Die Daten aber auch nach einer Umstellung der Software oder Ausfall/Wechsel des Lieferanten weiterhin nutzen zu können, das wird oft vergessen. Wenn die Daten und Dateien in einer Form vorliegen, die nicht nur in der App des aktuellen Lieferanten genutzt werden können, dann fällt es auch einfacher, den Lieferanten zu wechseln, sollten wir uns zu einem Wechsel gezwungen sehen.
Steph Ango nennt das «Files over app»: Deine Dateien sollten das Zentrum deiner Arbeit und deiner Firma sein, nicht die Apps. Das vereinfacht nicht nur den Wechsel zwischen Anbietern, es vereinfacht auch, zusätzliche Funktionen an deine Daten anzukoppeln: Automatisierungen zur Vereinfachung/Beschleunigung der Arbeit und Fehlerreduktion; zusätzliche Analysen; andere Darstellungen.
Das kann auch bedeuten, zu einfacheren Datenformaten zu wechseln, beispielsweise Markdown. Das muss – dank WYSIWYG-Editoren – kein Rückschritt der Benutzerfreundlichkeit darstellen, zwingt aber zur klaren Auszeichnung: Ein Titel ist nicht einfach ein Text, den man gross und fett schreibt, sondern etwas, mit Bedeutung. Das macht aber auch die automatisierte Auswertung einfacher, mit oder ohne KI.
Offene Datenformate erhöhen die Modularität und damit die Wandlungsfähigkeit deiner IT. Denn IT ist immer im Wandel, egal ob man will oder nicht. Weil die Welt immer im Wandel ist. Deshalb muss deine IT sowieso flexibel sein.
Datentransfers reduzieren
Je mehr Personen und Organisationen ich meine Daten zur Verfügung stelle, desto schwieriger wird es, sie zu schützen. Insbesondere, wenn der Datentransfer die Erstellung einer Kopie beinhaltet oder einen Medienbruch. Beides haben wir zum Beispiel beim manuellen Versand von Daten per Email: Nicht nur muss eine Person die richtigen Daten in die Mail einfügen (und sicherstellen, dass die Mail an die richtigen Empfängerinnen geht und nur an diese), es existiert nachher auch eine Kopie bei den Empfängerinnen, die weder zurückgerufen noch korrigiert werden kann.
Aber auch Geschäfts- oder Personendaten sollte man mit möglichst wenig Fremden teilen. Insbesondere nicht mit solchen, die auch noch Eigeninteressen an der Nutzung der Daten haben könnten. Aber genau das machen wir oft mit unseren Geschäftsdaten auf Webseiten, die wir mal so rasch mit 1748 «Partnern» teilen.
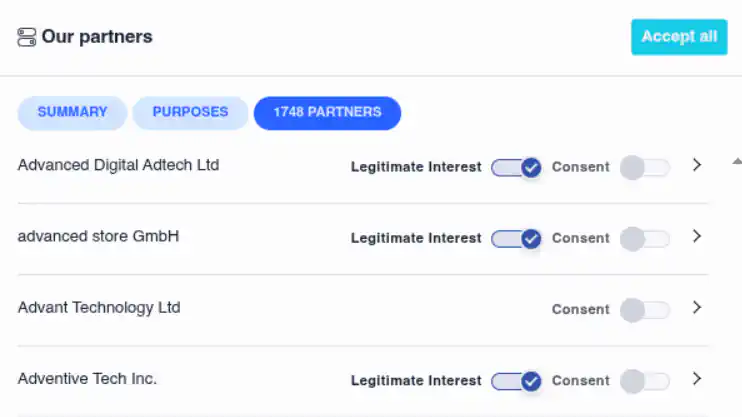
Auch hier spielen Datensicherheit, Datenschutz und Souveränität Hand in Hand.
Datenhoheit sichern
Als letzten Schritt zur Datenautonomie steht dann die Übernahme der Datenhoheit: Selbst zu bestimmen, wo und wie die Daten gespeichert sind. Möglicherweise mit einer Echtzeitkopie der wichtigsten Daten in eigenen Räumlichkeiten.
Diesen Schritt der Kopie muss man nicht gehen, aber man sollte auf alle Fälle – auch aus rechtlichen Überlegungen wie beispielsweise dem Datenschutz – immer wissen, welche Daten man hat, wo sie sind, gegen welche Gefahren sie geschützt sind und wer darauf Zugriff hat.
Das Dateninventar ist die Voraussetzung für einen verantwortlichen Umgang mit Daten. Erst damit können überhaupt fundierte Entscheidungen getroffen werden. Also Handlungsfreiheit erhalten werden und Abhängigkeiten oder andere Risiken frühzeitig erkannt werden.
Cloud: Wenn etwas schiefgeht, ist sofort Schicht im Schacht
Das Augenmerk sollte als Nächstes auf allen Diensten mit Internet- und Cloud-Abhängigkeiten liegen. Denn dort kann eine Änderung oder ein Ausfall die schnellsten und tiefgreifendsten Herausforderungen mit sich bringen.

Cloudinventar
Auch hier braucht es zuerst den Überblick, von welchen Online-Diensten man überhaupt abhängig ist, bevor man Verantwortung übernehmen und irgendwelche Entscheidungen fällen kann.
Offene Schnittstellen
Eine Online-Komponente kommt selten alleine. Oft müssen zwischen ihnen Daten ausgetauscht werden, damit der nächste Schritt in einer Verarbeitung gestartet werden kann. Wenn die beiden Komponenten unlösbar miteinander verzahnt sind, können die beiden Komponenten nur gemeinsam ausgetauscht werden. Wenn es nicht nur zwei, sondern gleich Dutzende von Komponenten sind, die aufeinander abgestimmt sein müssen, dann ist der Lock-In perfekt, man kommt nie wieder heraus. Egal, wie sehr der Anbieter seine Preise erhöht oder seinen Kunden das Leben erschwert. Und bei einer Firmenaufgabe des Cloud-Anbieters oder bei Sanktionen ist dann alles weg.
Ein geordneter Umstieg ist unmöglich.
Wenn jetzt aber alle Komponenten ihre Daten und Aufträge über offene Schnittstellen austauschen, kann auch mal eine einzelne Komponente ersetzt werden, ohne dass der Rest davon etwas mitbekommt. Und wenn eine Komponente ausfällt oder gehackt wird, ist der Schaden tendenziell auch enger eingegrenzt. Offene Schnittstellen werden auch als „offene Protokolle“ oder „offene APIs“ bezeichnet.
Modularisierung vereinfacht sowohl Erweiterungen als auch Austausch von Komponenten. Mit Kosten-, Effizienz-, Sicherheits- und Souveränitätsvorteilen. Modularisierung erreicht man in der IT insbesondere durch offene, dokumentierte Schnittstellen, die von mehreren Herstellern unterstützt werden.
Reduktion der Abhängigkeiten
Um die Handlungsspielräume zu erhöhen und Verhandlungspotenzial zu erhalten, ist die Reduktion von Abhängigkeiten notwendig, sowohl zu Drittfirmen wie auch Drittländern.
Souveräne Zertifikate und Domains
Eine Möglichkeit, unabhängig von der detaillierten Analyse der Abhängigkeiten schon einmal erste «Quick Wins» zu erzielen, ist der Wechsel auf souveräne Zertifikate (in den meisten Fällen einfach) oder souveräne Domains (langfristiger, aber auch wichtiger). Beide sind in den verlinkten Artikeln erklärt und begründet.
Einige der Schritte bei der Umstellung auf souveräne Zertifikate erhöhen auch den Automatisierungsgrad und reduzieren Fehler- und Ausfallmöglichkeiten. Bei vielen Firmen und Personen hängen Reputation und Sicherheitsmassnahmen (z.B. Email-Domain für Passwort-Reset) von Domains ab. In allen Fällen ergeben sich auch Synergien mit der Sicherheit.
Software: Die Cloud-Risiken, mit etwas mehr Reaktionszeit
Bei «klassischer» Software haben wir etwas mehr Reaktionszeit. Beispielsweise ist die Software, die man gekauft hat und selbst betreibt, meist nicht sofort unbrauchbar, wenn der Hersteller Preise erhöht, technische Probleme hat oder von Sanktionen betroffen ist.
Trotzdem sind zur weiteren Nutzung möglicherweise Lizenzzahlungen notwendig. Auch kann es kritische Fehler oder Sicherheitslücken geben, die im Ereignisfalle schnell mittels eines Sicherheitspatches oder Softwareupgrades gefixt werden müssten.
Softwareinventar
Der geneigten Leser:in sollte inzwischen die Notwendigkeit von Inventaren aus den vorherigen Beispielen klar geworden sein. Dabei sollte aber die unzählige Software, die Teil von Hardwarekomponenten ist, nicht vergessen werden: Smart TVs, Kühlschränke, …
Was aber gerne vergessen wird: Für jede Software (auch schon für jede Online-Abhängigkeit) braucht es eine Ansprechperson, die bei Problemen informiert wird. Damit beispielsweise bei Sicherheitslücken rechtzeitig Updates eingespielt oder andere notwendige Massnahmen ergriffen werden können.
Rechte an Auftragsentwicklungen
Wer einen Lieferanten beauftragt, Software speziell für die eigenen Bedürfnisse zu schreiben, der bezahlt eigentlich jede Minute, an der am Projekt gearbeitet wird. Das entstandene Werk sollte man also nicht nur nutzen dürfen, sondern sollte eigentlich alles damit tun dürfen. Also auch kleine Änderungen selbst vornehme oder für die Weiterentwicklung einen anderen Softwareentwickler beauftragen sollen. (Und da man meist sowieso die Arbeit bezahlt, sollte das auch ohne Aufpreis möglich sein.)
Dies erhöht die Handlungsfähigkeit massiv und reduziert Lock-Ins, einen nach dem anderen. Es ermöglicht aber auch, dass man die Qualität der Software beurteilen kann, selbst oder durch Dritte, beispielsweise im Rahmen einer Sicherheitsanalyse («Pentest»). Oder bekannt gewordene Sicherheitslücken auch unabhängig reparieren lassen kann.
Offene Software
Die nächste Stufe ist es, möglichst auf offene Software zu setzen, da ist es nämlich von Anfang an gesetzt, dass man Nutzungs- und Änderungsrechte an der Software hat, unabhängig vom Lieferanten.
Die Nutzung von offener Software entbindet aber nicht davon, die Lizenzbedingungen zu lesen, weil da auch die Pflicht beschrieben sein kann, eigene Erweiterungen an der Software auch wieder zu den gleichen Bedingungen anderen Nutzern der Software zur Verfügung zu stellen.
Offene Software wird oft auch als Open Source Software (OSS), Free and Open Source Software (FOSS) oder Free/Libre Open Source Softare (FLOSS) bezeichnet.
Digitale Souveränität ist nichts Exotisches
Digitale Souveränität ist nicht etwa ideologisches Handeln gegen gewisse Staaten oder Konzerne. Sondern die meisten Schritte in Richtung von Digitaler Souveränität sind Grundsätze, die jede gut geführte Firma als Selbstverständlichkeit erachten würde, ausserhalb des Digitalen.
Einen Zweitlieferanten oder -dienstleister in Petto zu haben («Second Source»), ist bei kritischen (physischen) Komponenten selbstverständlich. Dies haben auch die Probleme mit den globalen Lieferketten (Corona, Evergiven, Strasse von Hormus, …) gezeigt.
Es sollte also nur natürlich sein, dass die Geschäftsleitung auch bei digitalen Gütern und Dienstleistungen dieselben Überlegungen anstellt, die sie bei physischen Gütern als selbstverständlich erachtet. Und damit Verantwortung auch im Digitalen übernimmt über Prozesse, Daten, Cloud und Software.
Weiterführende Literatur
Souveränität
- Stefan Krempl: Adieu Microsoft: Schleswig-Holstein setzt auf Open Source und spart Millionen, Heise, 2025-12-06.
Einsparpotenzial von Open Source und Digitaler Souveränität. - Tobias Buchter: SCOPE: Digital Sovereignty Framework, Soversanity
Ermöglicht fortgeschrittenen Usern ihre Souveränitätsrisiken zu dokumentieren und kann basierend darauf Massnahmen vorschlagen (Datenverarbeitung vollständig im Browser). - David Presberger: Digitale Souveränität: KMU sehen mehr Chancen als Risiken, DNIP, 2026-07-24.
Erste Schweizer Studie mit Überlegungen aus der Wirtschaft. - Marcel Waldvogel: Souveräne Internet-Dienste: Ein mehrstufiges Unterfangen, DNIP, 2026-09-09.
Grundlegendes zur Souveränität von Internetdiensten und Internet-Domains. - Marcel Waldvogel: Domains for Digital Sovereignty, 2026-09-05.
Vollständige Liste der IANA-Domain-Informationen in einem Tabellendokument; Snapshot mit Stand vom 2026-08-09. - Marcel Waldvogel: Souveräne Zertifikate: Ein Schritt zur sicheren digitalen Unabhängigkeit, DNIP, 2026-10-12.
Wie man Einzelzertifikate für einen Mailserver aktiviert, der eigentlich nicht dafür vorgesehen ist, inklusive Gründen für Souveränität. - Marcel Waldvogel: Sovereign ACME certificates for Mailcow with Caddy and SNI, 2026-10-11.
Wie man Einzelzertifikate für einen Mailserver aktiviert, der eigentlich nicht dafür vorgesehen ist. - Bert Hubert: Die Cloud, der unkündbare Subunternehmer, DNIP, 2025-05-01.
Wie man Lock-In-Effekte in der Cloud vermeidet. - Marcel Waldvogel: Digitale Souveränität: Microsofts neue Sachlichkeit, DNIP, 2026-02-11.
Überlegungen zu Souveränität vs. Resilienz vs. digitale Selbstbestimmung.
Risiken
- DNIP Briefing #45: Mäuseohren, DNIP, 2025-10-14.
Überblick über Datenverluste durch Cloudbrände und andere Ursachen - Reto Vogt: Vogt am Freitag: Pflicht, DNIP, 2026-10-07.
Kommentar zu den Preiserhöhungen bei Microsoft. - Broadcom hat Lizenzen für VMware um bis zu 1500 Prozent verteuert, IT Magazine, 2025-05-27.
Wie schnell Softwarelizenzen teuer werden können, wenn man keine Exit-Strategie oder Wechselmöglichkeit hat. - Patrick Seemann: KI & Kindsmissbrauch — Wenn gut gemeint das Gegenteil von gut ist, DNIP, 2022-08-29.
Wenn Cloud-Konten gesperrt werden, sind die Daten möglicherweise für immer verloren. Auch wenn ein Fehler zur Sperrung geführt hat. - DNIP-Briefing #93: Alles überbewertet, DNIP, 2026-10-13.
Zur Analyse, wo Webseiten zu viele Daten an Dritte lecken.
Werkzeuge
- Marcel Waldvogel: Was uns Ransomware zu Datenschutz und Datensicherheit lehrt, 2022-12-05.
Ein Überblick zu verschiedenen Datenschutztechniken, insbesondere auch zu Backup. - Marcel Waldvogel: Ransomware-sicheres Backup, 2025-09-20.
Mehr zu Backup. - Wechselrezepte, di.day
Vorschläge zum Wechsel zu Open-Source-Lösungen, vor allem für Endkunden, aber nicht nur. - European Alternatives
Es muss nicht immer USA sein. Ein Verzeichnis von Cloud- und anderen Online-Diensten aus Europa.
Ausgewählte Wechselmöglichkeiten aus dem Office-Umfeld
- Nextcloud (zum selber hosten oder im Abo von verschiedenen Anbietern)
- kSuite (mit Gratis-Grundangebot und Firmenangebot)